
Sistemas corporativos
Aplicações e integrações que apoiam processos internos.
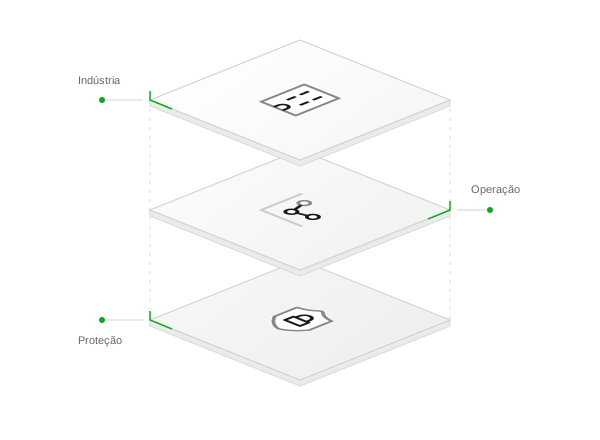
O projeto parte dos sistemas e ativos relevantes para a operação.
Aplicações e integrações que apoiam processos internos.
Serviços acessíveis pela internet e ativos associados.
Dispositivos IoT e suas conexões com os sistemas da empresa, conforme o escopo e os limites operacionais acordados.
O Pentest investiga vulnerabilidades nos ativos definidos. O Red Team avalia detecção e resposta em uma simulação de adversário. Os ambientes e as técnicas permitidas dependem dos limites operacionais acordados.
A seleção dos ambientes considera o objetivo do projeto e os limites operacionais acordados.
Aplicações web
APIs e integrações
Infraestrutura interna e externa
Android e iOS
Cloud
Redes wireless
Sistemas de inteligência artificial
Revisão de código
Os resultados relacionam as falhas confirmadas aos ativos avaliados e aos limites da operação.
A execução parte de regras claras e transforma os achados confirmados em informações para correção.
Ativos, acessos e técnicas permitidas ficam documentados antes do teste.
Janela, cuidados e critérios de interrupção consideram a continuidade da operação.
O resultado diferencia sinais de vulnerabilidades comprovadas no ambiente.
As recomendações apoiam as equipes responsáveis pelos sistemas avaliados.
 Metodologia e certificações
OWASP, MITRE ATT&CK e PTES orientam as avaliações conforme o ambiente e o escopo definido. As certificações da equipe complementam essa base técnica.


Entenda como sistemas corporativos, infraestrutura e ativos ligados à operação podem ser avaliados.
O Pentest investiga vulnerabilidades nos ambientes definidos. O Red Team simula um adversário para avaliar detecção e resposta. O objetivo e os limites operacionais orientam a escolha do serviço.
É uma avaliação autorizada de segurança nos sistemas e ativos digitais definidos pela empresa. O teste procura vulnerabilidades e registra evidências para orientar a correção.
O escopo pode reunir aplicações corporativas, APIs, infraestrutura interna ou externa, cloud, wireless e dispositivos IoT. Os ativos e suas conexões são avaliados conforme o escopo e os limites operacionais acordados.
A empresa identifica o processo ou serviço que precisa ser protegido. A partir dele, a Rifti ajuda a mapear aplicações, integrações e ativos que devem entrar no escopo.
Ativos, acessos, janela, técnicas permitidas e critérios de interrupção são definidos antes do projeto. A execução segue esses limites operacionais.
Sim, quando esses ativos fazem parte do escopo autorizado. A avaliação pode investigar serviços expostos e os caminhos que eles criam até outros sistemas incluídos.
A entrega reúne achados confirmados, evidências, impacto observado, criticidade, recomendações e relatórios técnico e executivo, conforme o escopo.




 1